D.Hub 권한 모델 이해하기
이 레슨에서 익혀야 할 것
역할, 컬렉션 권한 상속, 데이터 접근 정책의 차이를 이해하고 공유 및 권한에서 접근 범위를 설정합니다.
관리자가 가장 먼저 정해야 하는 것은 어떤 사용자가 어떤 자원과 데이터를 볼 수 있는지입니다.
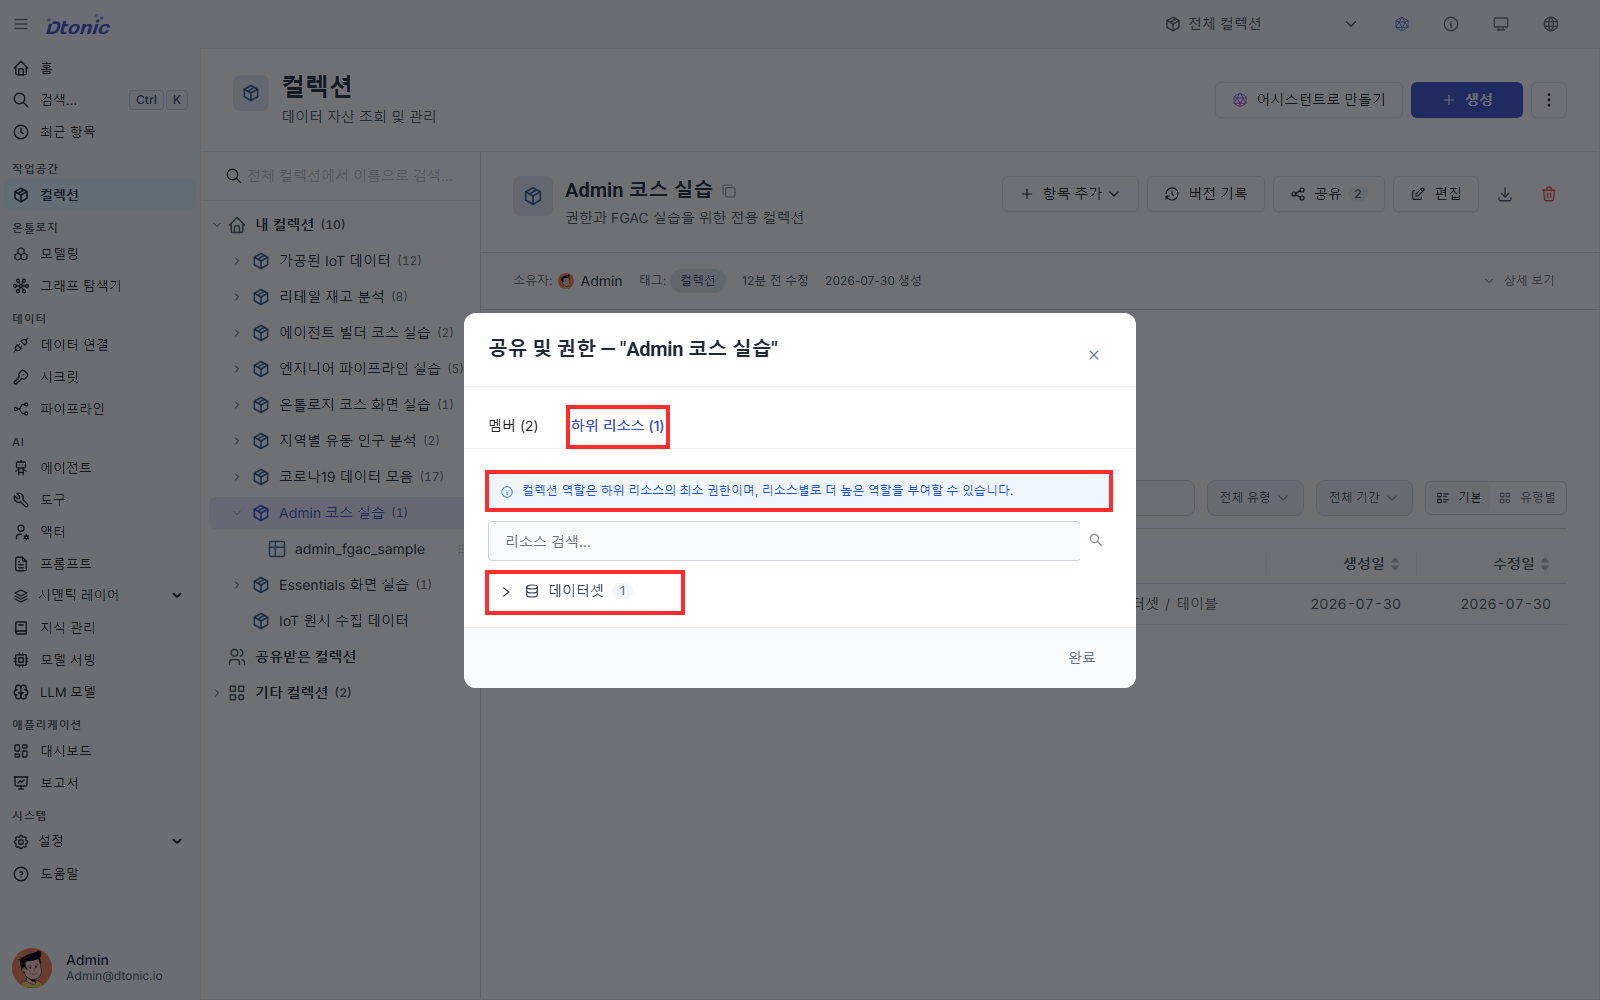
D.Hub에서는 먼저 역할로 자산 접근을 허용하고, 필요하면 데이터 접근 정책으로 보이는 컬럼과 행을 제한합니다. 컬렉션에 부여한 역할은 하위 자산에 상속되는 최소 권한 역할입니다.
세 층은 컬렉션에서 시작해 하위 자산과 데이터 내부 범위로 차례로 좁혀집니다.
다이어그램을 불러오는 중입니다. Mermaid 원본:
flowchart TB
    accTitle: 컬렉션 역할 상속과 FGAC의 범위
    accDescr: 사용자 또는 그룹의 컬렉션 역할이 하위 자산의 최소 권한으로 상속되고 자산별 상향 역할을 더할 수 있으며 FGAC는 데이터셋의 컬럼과 행을 더 좁히는 구조입니다.
    subject[사용자 또는 그룹] --> collection[컬렉션 역할<br/>뷰어·편집자·소유자]
    collection -->|최소 권한 상속| dataset[하위 데이터셋]
    collection -->|최소 권한 상속| asset[그 밖의 하위 자산]
    direct[자산별 상향 역할] --> dataset
    dataset --> fgac[FGAC<br/>컬럼 마스킹·행 필터]
세 단계의 권한 모델
| 층 | 부여 단위 | 답하는 질문 |
|---|---|---|
| 역할 | 자산 / 사용자 또는 그룹 | 자산에서 조회·편집·관리 중 무엇을 할 수 있는가? |
| 컬렉션 권한 상속 | 컬렉션과 하위 자산 | 컬렉션 역할에서 상속되는 최소 권한은 무엇인가? |
| FGAC (Fine-Grained Access Control) | 데이터셋의 컬럼과 행 | 같은 데이터셋 안에서 어떤 데이터를 볼 수 있는가? |
역할은 사용자가 수행할 수 있는 작업을 정합니다. 컬렉션 역할은 하위 자산에 최소 권한으로 상속되고, 특정 자산에는 더 높은 역할을 따로 부여할 수 있습니다. FGAC는 접근이 허용된 데이터셋 안에서 사용자에게 보여 줄 컬럼과 행을 제한합니다.
1단계: 역할 부여하기
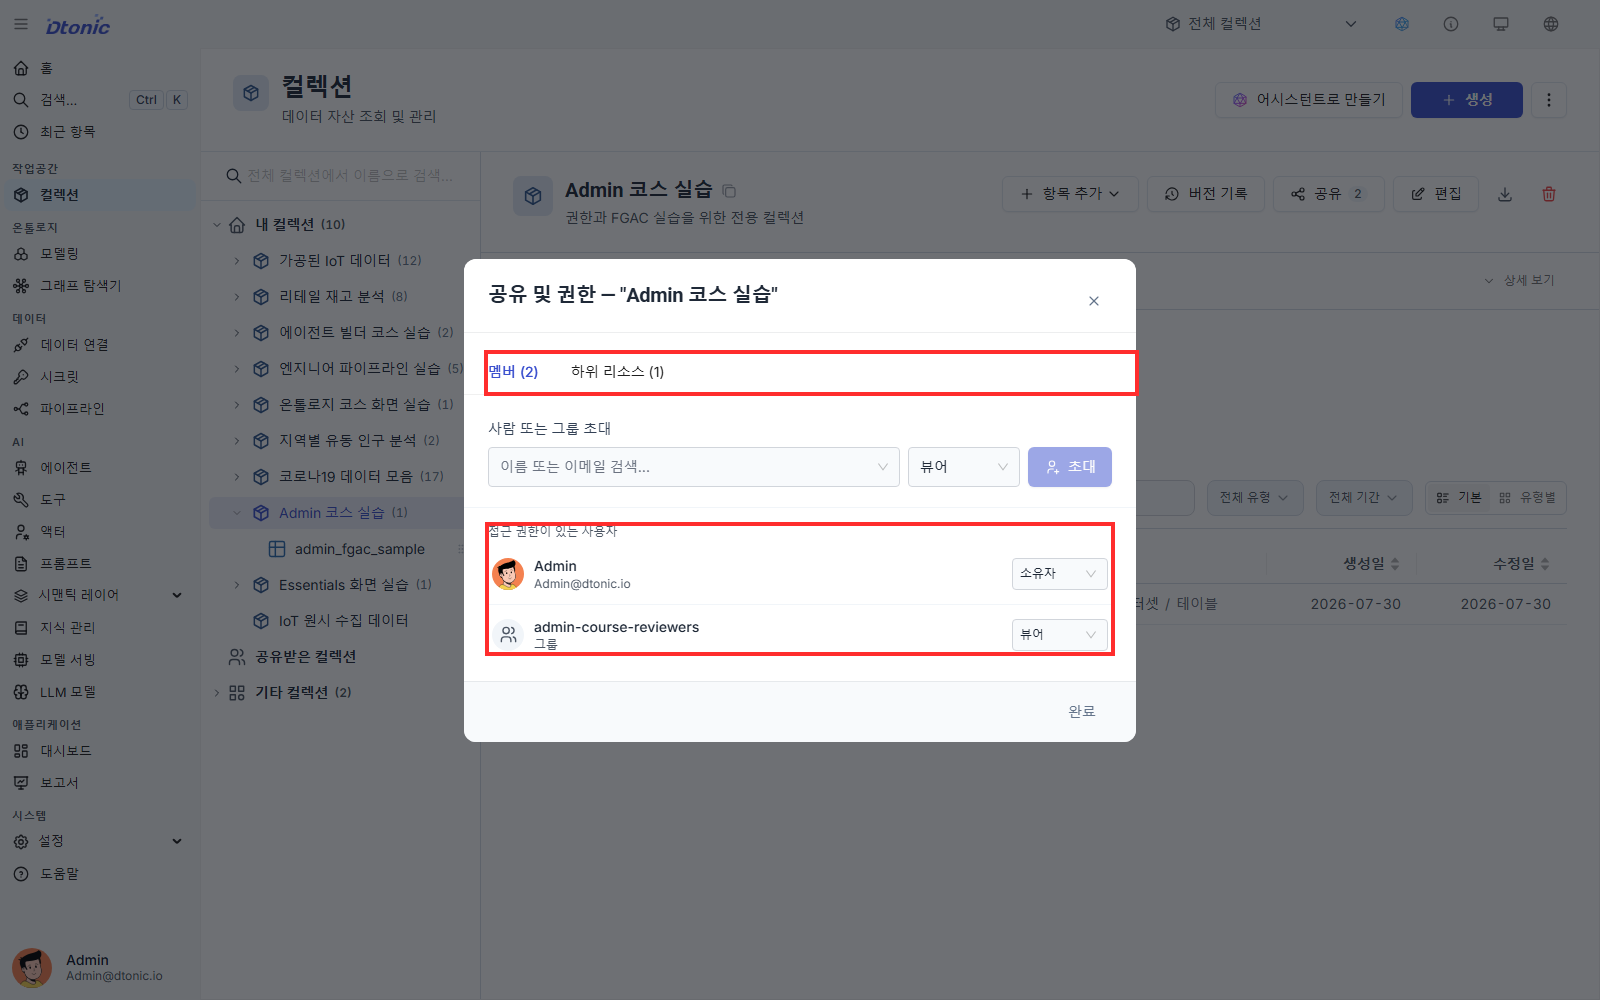
D.Hub에서는 사용자나 그룹에 다음 세 가지 역할을 부여할 수 있습니다.
- 뷰어 — 자산과 데이터를 조회할 수 있습니다.
- 편집자 — 자산을 조회하고 내용을 편집할 수 있습니다.
- 소유자 — 자산을 편집·삭제하고 다른 사용자와 그룹의 권한을 관리할 수 있습니다.
역할은 컬렉션의 공유와 개별 자산의 공유 및 권한 메뉴에서 부여합니다. 먼저 컬렉션 역할로 기본 접근 범위를 정하고, 특정 데이터셋에 더 높은 권한이 필요한 사용자에게만 자산별 역할을 추가합니다.
2단계: 컬렉션 권한 상속 확인하기
컬렉션에 부여된 역할은 컬렉션 안의 모든 하위 자산에 최소 권한으로 상속됩니다.
예를 들어 다음과 같이 권한이 설정되어 있다고 가정해 보겠습니다.
- 사용자 A는 컬렉션 X에서 뷰어입니다.
- 컬렉션 X 안의 데이터셋 D에는 사용자 A에게 편집자 역할을 직접 부여했습니다.
- 사용자 A는 컬렉션의 다른 자산은 조회만 하고, 데이터셋 D는 편집할 수 있습니다.
3단계: FGAC로 데이터 범위 제한하기
역할과 컬렉션에서 상속된 최소 권한이 자산에서 할 수 있는 작업을 결정한다면, FGAC는 같은 데이터셋 안에서 사용자별로 보여 줄 컬럼과 행을 결정합니다.
- 컬럼 마스킹 — 인사 데이터셋의
salary컬럼을 HR 그룹에만 표시합니다. - 행 필터 — 영업 데이터셋에서 각 영업 담당자에게 자신이 담당하는 지역의 행만 표시합니다.
FGAC 정책은 레슨 04에서 직접 만들어 봅니다. 지금은 역할로 데이터셋 접근을 허용한 다음, 정책으로 조회 범위를 더 좁힌다는 점을 기억하세요.
새로운 팀에는 컬렉션부터 권한 부여하기
새로운 팀이나 그룹에 권한을 부여할 때는 먼저 해당 팀이 사용할 컬렉션을 정합니다.
팀이 사용할 자원을 컬렉션으로 묶은 뒤 컬렉션의 공유 → 멤버에서 그룹에 뷰어·편집자·소유자 역할을 부여하세요. 특정 자산에만 더 높은 권한이 필요하면 하위 리소스에서 해당 자산을 찾고, 컬렉션에서 상속된 역할보다 높은 역할을 선택합니다. 데이터의 일부 컬럼이나 행만 보여야 하면 FGAC 정책을 추가합니다.
다음 레슨
다음 레슨에서는 배포 환경에 연결된 외부 IdP를 확인하고, SSO 사용자를 D.Hub에 등록하는 실제 흐름을 살펴봅니다.
레슨을 마치며
다음 질문에 답하며 이번 레슨의 목표를 달성했는지 확인합니다.
- 안내를 보지 않고 ‘D.Hub 권한 모델 이해하기’ 작업을 다시 수행할 수 있나요?
- 결과가 예상과 다를 때 확인할 지점을 하나 이상 설명할 수 있나요?